المحور 04 · الربط والتأمين
الهوية والصلاحيات (IAM)
تسجيل دخول موحّد ومتعدد العوامل، وحسابات الصلاحيات العليا (PAM)، والأدلة، والبنية التحتية للمفاتيح العامة PKI، والتوقيع الإلكتروني.
التحدي
لكل تطبيق حساباته وكلمات مروره الخاصة، ولا يُتبَع رحيل الموظفين دائماً بسحب صلاحياتهم.
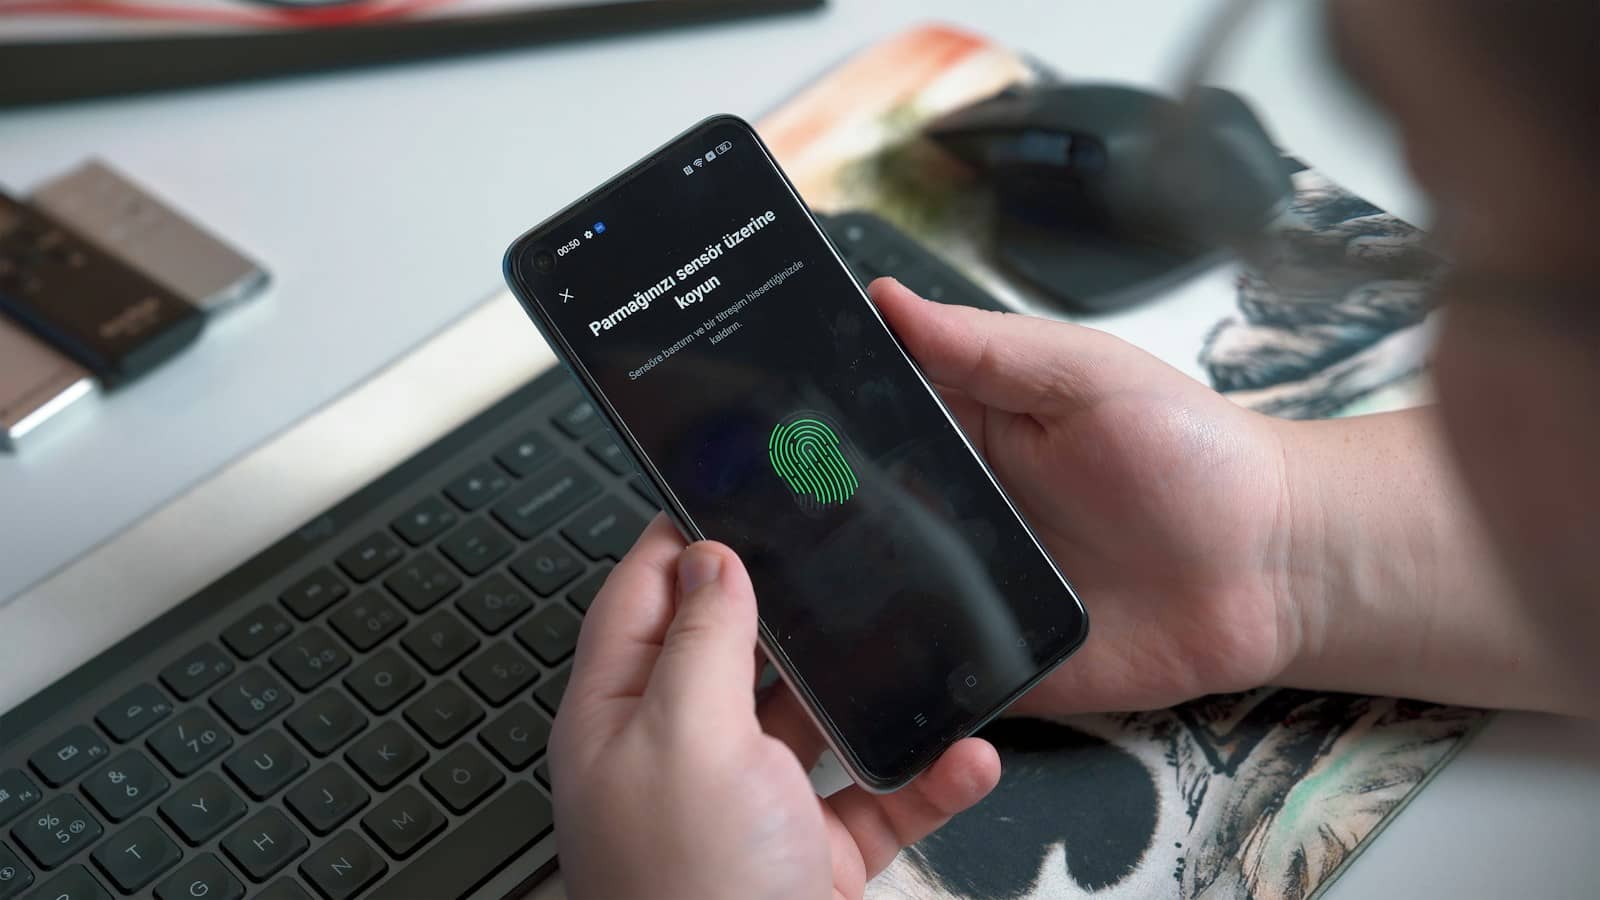
تمنح إدارة الهوية والصلاحيات كل مستخدم هوية موحّدة وصلاحيات تلائم وظيفته. تضع NEXTBIT تسجيل الدخول الموحّد (SSO) والمصادقة متعددة العوامل باستعمال Keycloak، مربوطة بأدلّتكم، وتحمي حسابات الصلاحيات العليا والأسرار بواسطة Vault، وتنشر بنية PKI للشهادات الرقمية والتوقيع الإلكتروني. ننطلق من جرد حساباتكم وتطبيقاتكم والصلاحيات الممنوحة فعلياً، ونربط أولاً تطبيقاً نموذجياً، ثم نوسّع المنظومة على مراحل متتالية، دون تعطيل عمل فرقكم.
ما نقوم به
- تسجيل دخول موحّد (SSO) إلى تطبيقاتكم باستعمال Keycloak، عبر OpenID Connect أو SAML.
- مصادقة متعددة العوامل للنفاذ الحساس أو عن بُعد أو بصلاحيات عليا.
- تسيير حسابات الصلاحيات العليا (PAM) وأسرار التطبيقات بواسطة Vault.
- توحيد الأدلّة وإجراءات الالتحاق والتنقّل الوظيفي والمغادرة.
- بنية PKI داخلية للشهادات الرقمية، وإدماج التوقيع الإلكتروني.
منهجيتنا
- 01
تشخيص الصلاحيات
جرد الحسابات والأدلّة والتطبيقات والصلاحيات المستعملة فعلياً.
- 02
تصميم النموذج
الأدوار، وقواعد النفاذ، ومستويات المصادقة، وبنية Keycloak وVault.
- 03
التجربة النموذجية
ربط أول تطبيق ومجموعة من المستخدمين، وقياس النتائج وفق المعايير المتفق عليها.
- 04
النشر ونقل الكفاءات
توسيع على دفعات إلى التطبيقات الأخرى، مع التوثيق والتكوين والدعم بعد التسليم.
ما تكسبونه
- حساب واحد لكل مستخدم، يُعطَّل دفعة واحدة عند مغادرته.
- حسابات صلاحيات عليا خاضعة للرقابة وقابلة للتتبّع.
- كلمات مرور أقل للحفظ وإعادة التعيين.
- رؤية واضحة لمن ينفذ إلى ماذا.
أسئلة شائعة
هل يمكن لتطبيقاتنا القديمة استعمال تسجيل الدخول الموحّد؟
في أغلب الحالات، نعم. تُربط التطبيقات الحديثة عبر OpenID Connect أو SAML. أما التطبيقات الأقدم، فنستعمل لها دليل LDAP متزامناً أو وسيط مصادقة يوضع أمامها. ويحدّد التشخيص الحل المعتمد لكل تطبيق.
هل ستُبطئ المصادقة متعددة العوامل عمل المستخدمين؟
نطبّقها حسب درجة الخطر: تُشترط للنفاذ عن بُعد ولحسابات الصلاحيات العليا وللعمليات الحساسة، وتبقى أخفّ لجهاز معروف على الشبكة الداخلية. وبفضل تسجيل الدخول الموحّد، لا يسجّل المستخدمون دخولهم إلا مرة واحدة في كل جلسة.
لماذا حلول مفتوحة المصدر مثل Keycloak وVault؟
لأنها حلول مجرَّبة وموثّقة على نطاق واسع، وتُثبَّت في بنيتكم التحتية الخاصة دون ترخيص عن كل مستخدم. وتبقى السيطرة على الهويات والمفاتيح بأيديكم. وإذا كان سياقكم يبرّر حلاً آخر، نوصي به بكل حياد.
عروض مرتبطة
- مخطط الربط البيني
ربط بيني موثّق وقابل للتتبّع.
- الجاهزية في مواجهة برمجيات الفدية
مدة استرجاع معروفة ومُثبَتة بالتجربة.
- eKYC: التعرّف على العملاء عن بُعد
فتح علاقة مع العميل عن بُعد، موثَّق وقابل للتتبع.