Axe 04 · Interopérabilité & sécurité
Identité et accès (IAM)
Authentification unique et multifacteur, comptes à privilèges (PAM), annuaires, PKI et signature électronique.
Le défi
Chaque application a ses propres comptes et mots de passe, et les départs ne sont pas toujours suivis de la suppression des accès.
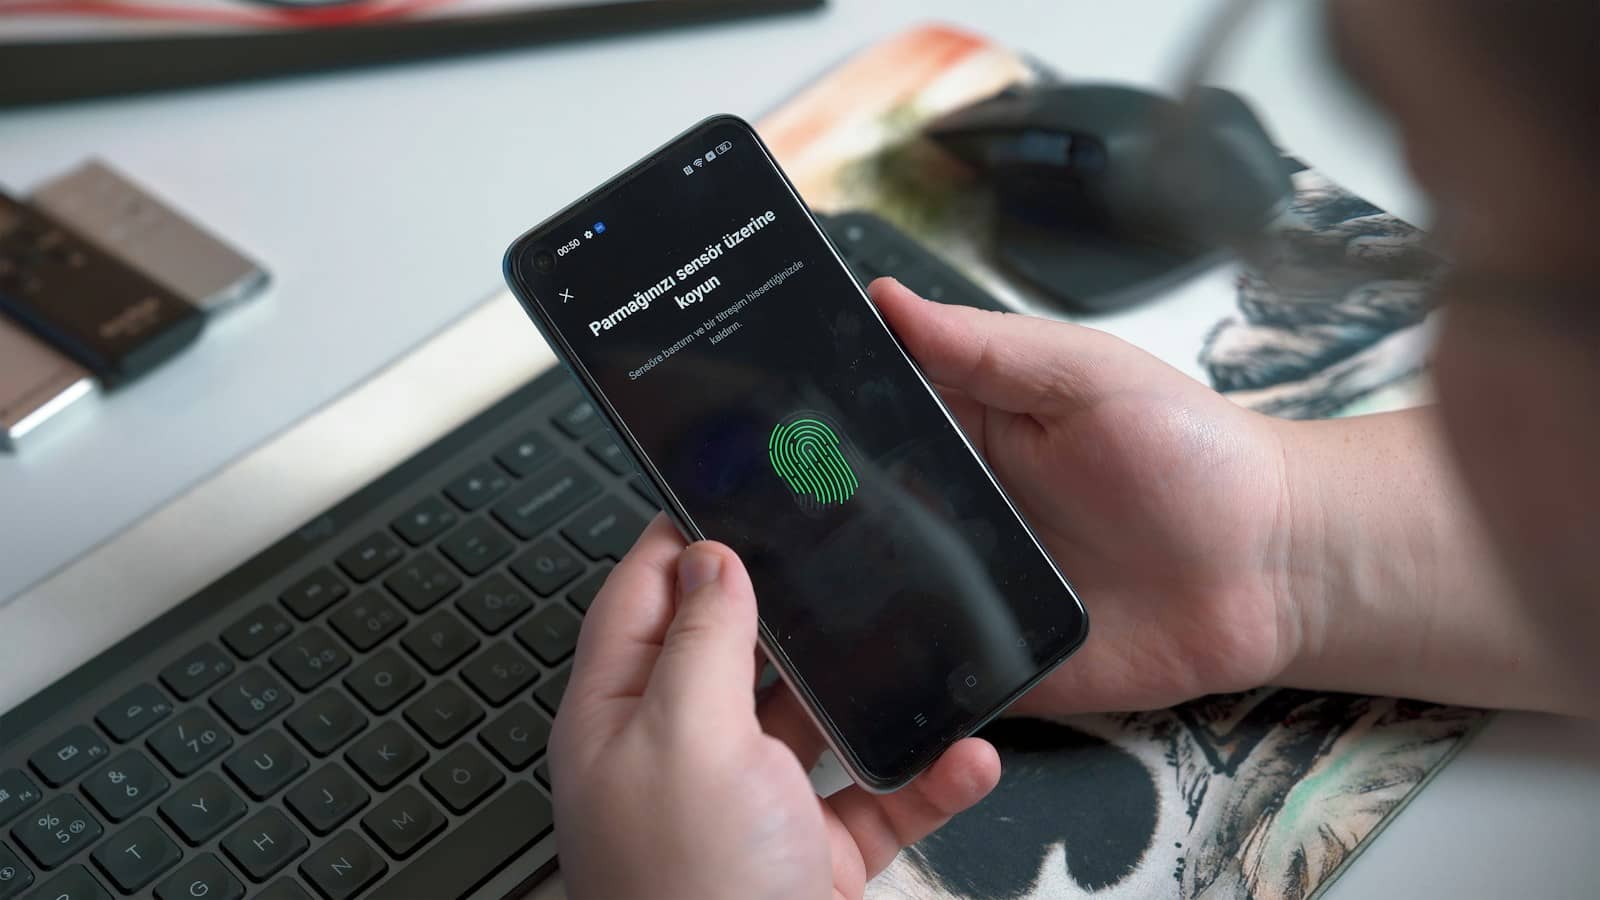
La gestion des identités et des accès donne à chaque utilisateur une identité unique et des droits adaptés à sa fonction. NEXTBIT met en place l'authentification unique (SSO) et multifacteur avec Keycloak, raccordée à vos annuaires, protège les comptes à privilèges et les secrets avec Vault, et déploie une PKI pour les certificats et la signature électronique. Nous partons de l'inventaire de vos comptes et de vos applications, raccordons d'abord une application pilote, puis étendons le dispositif par étapes, sans bloquer le travail de vos équipes.
Ce que nous faisons
- Authentification unique (SSO) sur vos applications avec Keycloak, via OpenID Connect ou SAML.
- Authentification multifacteur pour les accès sensibles, distants ou à privilèges.
- Gestion des comptes à privilèges (PAM) et des secrets applicatifs avec Vault.
- Consolidation des annuaires et processus d'arrivée, de mobilité et de départ.
- PKI interne pour les certificats et intégration de la signature électronique.
Notre démarche
- 01
Diagnostic des accès
Inventaire des comptes, des annuaires, des applications et des droits réellement utilisés.
- 02
Conception du modèle
Rôles, règles d'accès, niveaux d'authentification et architecture Keycloak et Vault.
- 03
Pilote
Raccordement d'une première application et d'un groupe d'utilisateurs, mesuré selon les critères convenus.
- 04
Déploiement et transfert
Extension par vagues aux autres applications, documentation, formation et support après livraison.
Ce que vous y gagnez
- Un seul compte par utilisateur, désactivé en une fois à son départ.
- Des comptes à privilèges contrôlés et tracés.
- Moins de mots de passe à retenir et à réinitialiser.
- Une vue claire de qui accède à quoi.
Questions fréquentes
Nos applications anciennes peuvent-elles utiliser l'authentification unique ?
Le plus souvent, oui. Les applications récentes se raccordent par OpenID Connect ou SAML. Pour les plus anciennes, nous utilisons un annuaire LDAP synchronisé ou un mandataire d'authentification placé devant elles. Le diagnostic précise la solution retenue pour chaque application.
L'authentification multifacteur va-t-elle ralentir les utilisateurs ?
Nous l'appliquons selon le risque : elle est exigée pour les accès distants, les comptes à privilèges et les opérations sensibles, et reste plus discrète pour un poste connu sur le réseau interne. Grâce à l'authentification unique, les utilisateurs ne se connectent qu'une fois par session.
Pourquoi des solutions ouvertes comme Keycloak et Vault ?
Elles sont éprouvées, largement documentées et s'installent dans votre propre infrastructure, sans licence par utilisateur. Vous gardez la maîtrise de vos identités et de vos clés. Si votre contexte justifie une autre solution, nous la recommandons en toute neutralité.
Offres associées
- Plan d'interconnexion
Une interconnexion documentée et traçable.
- Préparation aux rançongiciels
Un temps de restauration connu et éprouvé.
- eKYC : identification des clients à distance
Une entrée en relation à distance, vérifiée et traçable.